Обновлено
Вы нажимаете «Подключить», иконка становится зелёной, сайт-проверялка показывает адрес где-нибудь в Амстердаме. Что именно произошло за эти две секунды, обычно остаётся чёрным ящиком — и из-за этого вокруг VPN накапливается много странных представлений.
Разберём механику по шагам. Без метафор про тоннель в горе и без «военного уровня шифрования».
Содержание
Что меняется физически
Без VPN компьютер отправляет пакеты прямо в сеть оператора связи. На каждом пакете написаны два адреса: откуда (ваш IP) и куда (IP сайта). Оба видны любому, через чьё оборудование пакет проходит, — иначе данные просто некуда было бы доставлять.
С включённым VPN появляется посредник. Компьютер по-прежнему собирает тот же самый пакет для сайта, но перед отправкой кладёт его целиком внутрь другого пакета. Содержимое шифруется, а на внешней «обёртке» написано: от меня — к VPN-серверу. Адреса сайта на ней нет.
Это называется инкапсуляцией: старый пакет со всеми его заголовками становится полезной нагрузкой нового. Провайдер видит внешний адрес, порт, объём и время передачи — но не то, что внутри и куда оно идёт дальше.
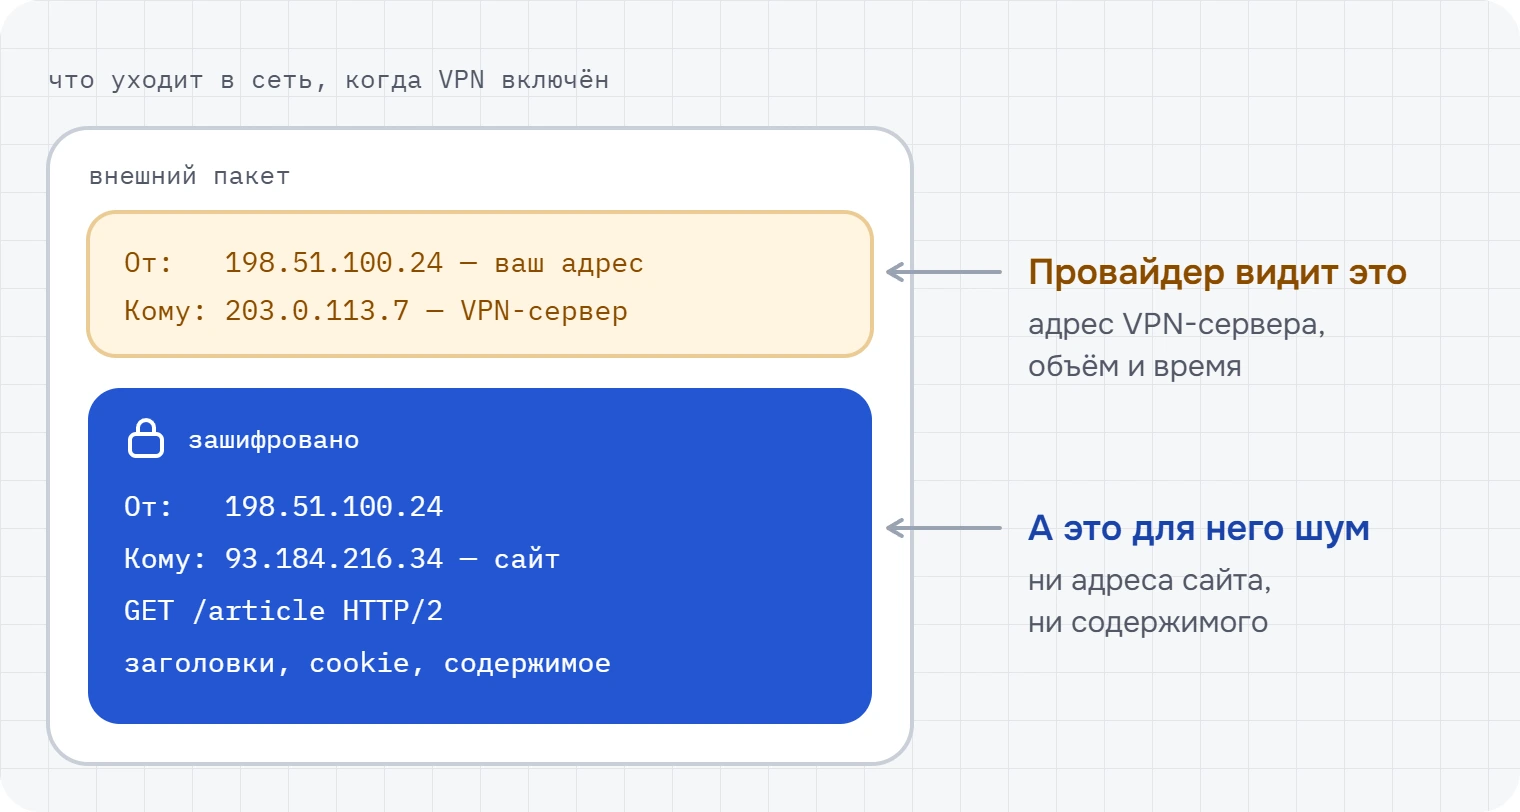
Что происходит при подключении
- Рукопожатие. Клиент и сервер проверяют, что они действительно те, за кого себя выдают, и договариваются о ключах шифрования. Важная деталь: ключи не равны вашему паролю от аккаунта. Они генерируются заново для каждой сессии математическим способом, при котором подслушивающий обмен не может вычислить результат. Поэтому записанный трафик не получится расшифровать, даже если позже утечёт ваш пароль или долговременный ключ: сессионные ключи нигде не хранятся. Оговорка — будущие квантовые компьютеры: от них обычный обмен ключами по умолчанию не защищает.
- Поднимается виртуальный сетевой адаптер. В системе появляется ещё один сетевой интерфейс — в Linux это обычно
tun0илиwg0, в Windows драйвер вроде Wintun. Для операционной системы это выглядит как ещё одна сетевая карта, просто без провода. - Переписывается таблица маршрутизации. Клиент говорит системе: маршрут по умолчанию теперь ведёт в виртуальный адаптер. Один маршрут при этом оставляют прежним — до самого VPN-сервера, иначе получится замкнутый круг и туннель не соберётся.
- Пакеты начинают ходить через туннель. Каждый исходящий пакет шифруется, подписывается кодом целостности и уезжает на конкретный порт VPN-сервера: у WireGuard обычно UDP 51820, у OpenVPN — 1194 или TCP 443, чтобы пройти там, где открыт только порт HTTPS. От анализа трафика это не прячет: OpenVPN распознаётся по характерным признакам.
- Сервер распаковывает и пересылает дальше. Он расшифровывает содержимое, подменяет обратный адрес на свой и отправляет запрос сайту от собственного имени. Ответ возвращается на сервер, тот снова шифрует его и отдаёт вам. Сайт всё это время общается только с сервером.
Шифрование и пересылка повторяются для каждого пакета и на нормальном канале добавляют десятки миллисекунд. Рукопожатие и настройка маршрутов выполняются один раз при подключении, ключи потом периодически обновляются.
Почему VPN работает для всех программ, а прокси — нет
Разница именно в маршрутизации. Прокси настраивается внутри приложения: браузер знает, что нужно ходить через него, а мессенджер, торрент-клиент и системный апдейтер — не знают и идут напрямую.
VPN работает уровнем ниже, на уровне маршрутов операционной системы. Ему не важно, какая программа сгенерировала пакет, — если маршрут ведёт в туннель, пакет уйдёт туда. Отсюда и типичная проблема: VPN влияет на всё сразу, включая то, что вы менять не собирались, — банковское приложение, локальный принтер, корпоративный ресурс. Именно для таких случаев в клиентах есть раздельное туннелирование (split tunneling), которое возвращает часть трафика на прямой маршрут.
Три наблюдателя: кто что видит
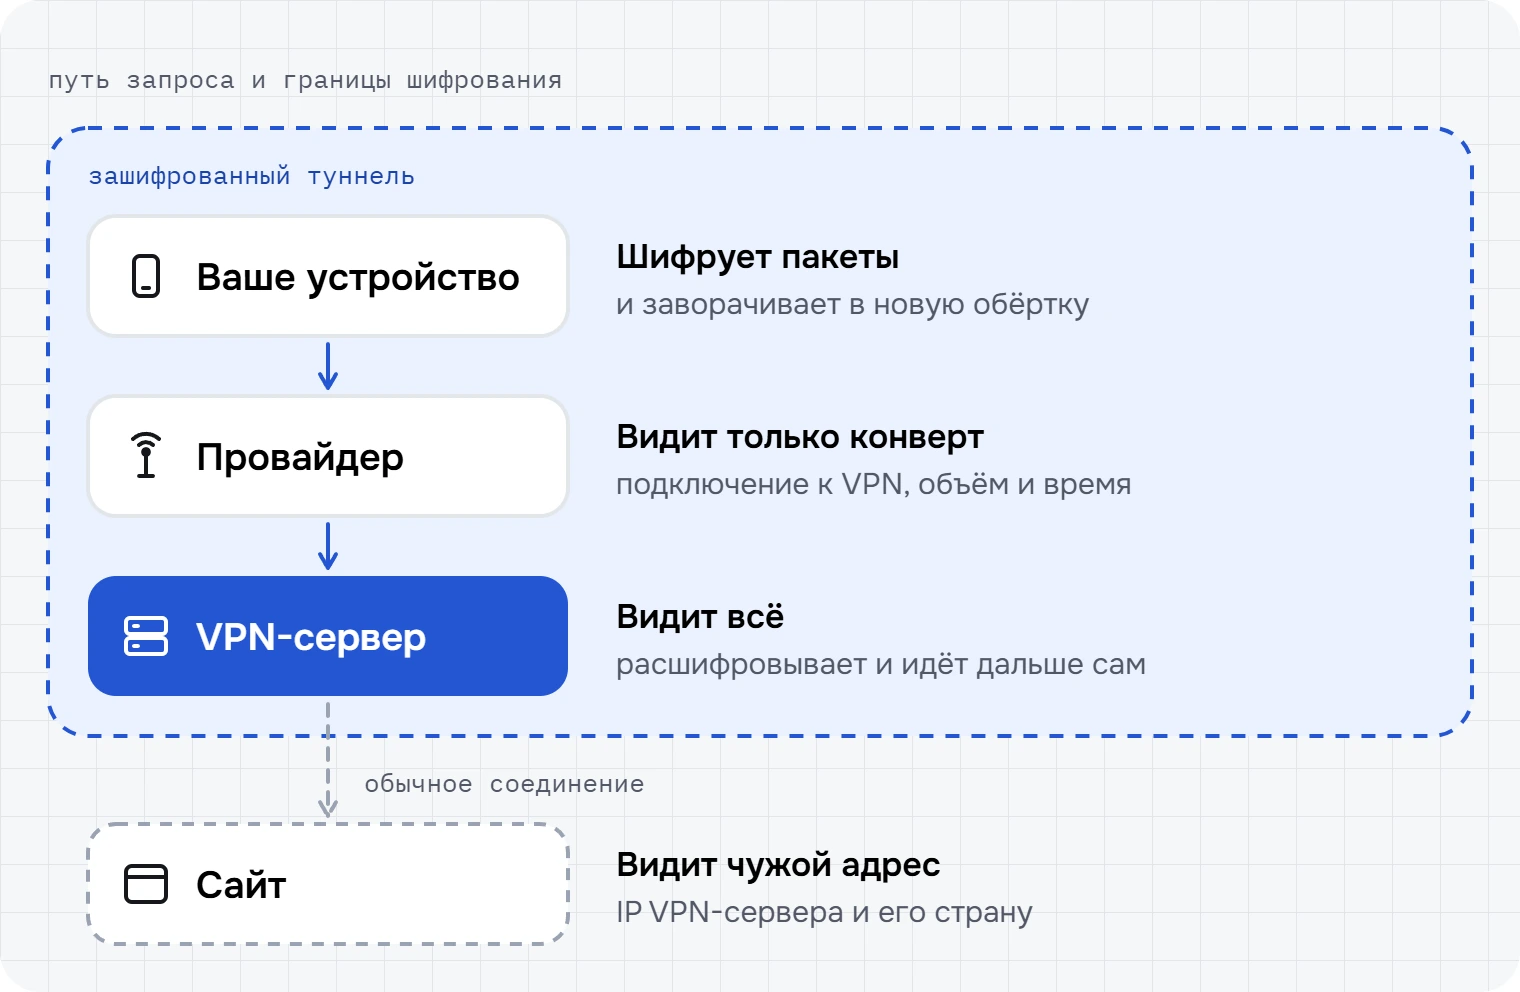
| Кто наблюдает | Без VPN | С VPN |
|---|---|---|
| Провайдер, владелец Wi-Fi | Адреса сайтов, DNS-запросы, домен в поле SNI, объём и время | Факт подключения к VPN-серверу, его адрес, объём и время трафика |
| Сайт, который вы открыли | Реальный IP, примерный город, провайдер | IP VPN-сервера и его страна |
| VPN-сервис | Ничего | То же, что раньше видел провайдер |
Последняя строка — самая недооценённая. VPN не устраняет наблюдателя, он его заменяет. Вы перестаёте зависеть от оператора связи и начинаете зависеть от компании, которая держит сервер. Дальше всё упирается в то, что эта компания пишет в логи, где она зарегистрирована и проверял ли её кто-то снаружи, — об этом есть отдельный раздел про выбор сервиса.
Вариант «стать самому себе провайдером» тоже существует: поднять WireGuard на арендованном сервере или на домашнем роутере. Это решает вопрос доверия, но добавляет свои особенности — инструкции собраны здесь.
Насколько хорошо спрятано имя сайта
Тонкий момент, который редко объясняют. HTTPS шифрует содержимое страницы, но в самом начале соединения браузер отправляет имя сайта открытым текстом — это поле SNI, оно нужно серверам, которые держат сотни доменов на одном IP. Плюс DNS-запрос, который тоже часто уходит в открытом виде.
Поэтому без VPN провайдер видит список посещённых доменов, даже если не видит страниц. Есть технология ECH, которая шифрует и это поле: в марте 2026 года она стала стандартом (RFC 9849), Chrome и Firefox её поддерживают, Safari по умолчанию — нет. На стороне сайтов это порядка десятой части доменов, и почти всё — одна CDN, Cloudflare. В России её ECH блокируется с ноября 2024 года, так что рассчитывать на него не стоит.
Внутри VPN-туннеля вопрос снимается сам собой: и SNI, и DNS-запрос едут внутри шифрованной обёртки. Но только при условии, что DNS действительно идёт через туннель, а не мимо него, — это одна из самых частых поломок.
Куда девается скорость
Три причины, по убыванию значимости.
География. Пакет едет до сервера, потом до сайта, потом обратно. Сервер в соседней стране добавит 10–30 мс, сервер на другом континенте — сотню миллисекунд и больше. На загрузку файлов это влияет умеренно, на видеозвонки и игры — сильно.
Накладные расходы протокола. Внешний заголовок, поле аутентификации, служебные данные. У WireGuard это 60 байт на пакет поверх IPv4 и 80 поверх IPv6, у OpenVPN зависит от режима: в старых режимах шифрования и по TCP заметно больше. В процентах от полосы — немного.
MTU и фрагментация. Полезной нагрузки в пакете стало меньше, а система об этом иногда не знает и продолжает отправлять пакеты прежнего размера. Их приходится резать. Симптом узнаваемый: соединение есть, IP поменялся, но часть сайтов открывается бесконечно. Лечится уменьшением MTU в настройках клиента: у WireGuard штатное значение 1420, при проблемах пробуют 1380 и ниже.
Что туннель с вашим трафиком не делает
Шифрование работает от устройства до VPN-сервера. Дальше, от сервера до сайта, трафик идёт как обычно: по HTTPS, если сайт его поддерживает, и в открытом виде, если нет. VPN не добавляет защиты на этом участке и не проверяет, что происходит на самом сайте.
Он также ничего не знает о том, кто вы. Если вы залогинились в почту, туннель это никак не отменяет.
Короткие ответы
VPN шифрует весь интернет-трафик?
Почти весь: всё, что система направляет в туннель. Исключения — локальная сеть, раздельное туннелирование и отдельные служебные запросы самой системы. И только до VPN-сервера — дальше защита зависит уже от самого сайта.
Провайдер видит, что я использую VPN?
Как правило, да. Он видит постоянное соединение с одним адресом и характерный профиль трафика. Скрыть сам факт подключения можно обфускацией, но это отдельная задача и не то, что включено по умолчанию.
Почему при включённом VPN иногда открывается не всё?
Чаще всего из-за MTU или из-за того, что сайт блокирует диапазоны адресов дата-центров. Попробуйте уменьшить MTU и сменить сервер.
Чем VPN отличается от прокси в браузере?
Прокси работает на уровне одного приложения, VPN — на уровне системных маршрутов, поэтому охватывает все программы.
Ключи шифрования зависят от моего пароля?
Нет. Они создаются заново при каждом подключении. Утечка пароля от аккаунта не раскроет записанный ранее трафик.
Нужен ли VPN, если везде и так HTTPS?
HTTPS прячет содержимое, но не адреса. Провайдеру остаётся видна карта ваших посещений — VPN закрывает именно её.