Обновлено
В рекламе VPN обычно обещают «безопасность в интернете» — формулировка настолько широкая, что не означает ничего. Полезнее разобрать конкретные ситуации и честно сказать, от чего защищает VPN полностью, где помогает частично, а где создаёт только ощущение защиты.
Начнём с того, что работает хорошо.
Содержание
1. Ваш оператор связи перестаёт вести список посещений
Это главный сценарий, и о нём почему-то говорят меньше всего.
HTTPS давно есть почти везде, и провайдер не видит содержимое страниц. Но он видит адреса. Когда вы открываете сайт, обычно происходит DNS-запрос, а затем в начале защищённого соединения браузер передаёт имя домена открытым текстом — так устроено поле SNI, без него серверы, обслуживающие тысячи сайтов с одного адреса, не поняли бы, что вам отдавать.
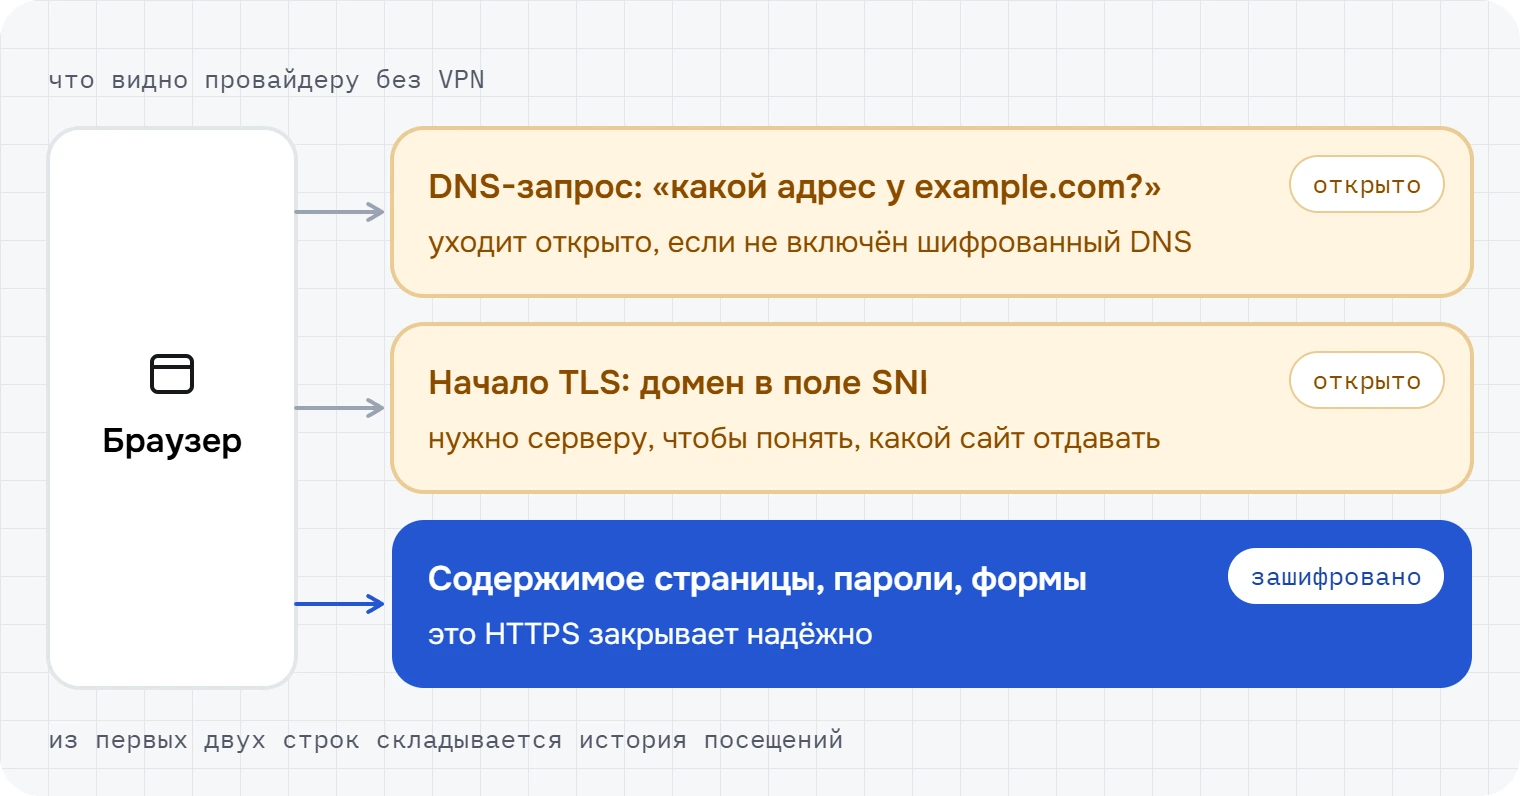
Из этих данных собирается довольно подробный портрет: какие сервисы вы используете, когда именно, как часто, что читаете, к какому банку и какой клинике обращаетесь. Во многих странах хранение таких данных — прямая обязанность оператора, в некоторых их разрешено коммерчески использовать.
Есть технология ECH, которая закрывает и поле SNI: стандарт приняли в марте 2026 года (RFC 9849), Chrome и Firefox его умеют. Но сервер тоже должен поддерживать, а это пока примерно каждый десятый сайт, почти все — за Cloudflare; в России такие соединения к тому же блокируются с ноября 2024 года. VPN решает вопрос проще и сразу для всего: наружу выходит одно соединение с одним адресом.
Насколько хорошо работает: очень хорошо, если нет утечек. При исправном туннеле провайдер видит факт подключения к VPN, объём и время активности. Но утечка DNS, IPv6 или WebRTC либо обрыв без kill switch возвращают ему часть картины, а сам список посещений переезжает к VPN-сервису. Как это проверить — в статье про VPN и анонимность.
2. Чужой Wi-Fi и недоверенная локальная сеть
Кафе, аэропорт, гостиница, квартира, которую вы снимаете на неделю. Модель угрозы здесь не «хакер в капюшоне», а более прозаические вещи:
- Владелец точки, который логирует запросы и продаёт статистику.
- Подменённая точка доступа с тем же именем, что и настоящая.
- Перехват внутри сети через подмену ARP.
- Принудительное перенаправление DNS на сервер владельца.
Честное уточнение: HTTPS уже закрывает самое опасное — на сайтах с HTTPS пароли и содержимое не утекут даже в открытой сети. Остаток риска — редкие страницы без HTTPS и поддельные страницы входа, на которые вас может перенаправить чужая сеть. Истории про «украли карту через Wi-Fi» в основном относятся к тем временам, когда шифрования на сайтах почти не было.
Но остаётся всё то же самое: кто вы, куда ходите, что запрашивает ваш телефон в фоне. VPN убирает эту видимость и заодно лишает смысла подмену DNS — запросы уходят внутрь туннеля, если клиент не допускает утечек. Оговорка: враждебная сеть может попытаться увести трафик мимо туннеля (атака TunnelVision), поэтому kill switch и свежая версия клиента здесь не формальность.
Насколько хорошо работает: хорошо. Не от всего, но ровно от того, что здесь реально происходит.
3. Сайт не знает, откуда вы
Ваш IP-адрес — это указание на провайдера и примерный регион. Страна определяется почти всегда верно, город — заметно реже, а для мобильного интернета ещё хуже: база привязывает адрес к узлу связи, а не к дому.
VPN подставляет адрес сервера. Для сайта это означает, что вы из той страны, где стоит сервер.
Что из этого следует практически:
- Региональные каталоги стриминговых сервисов и библиотеки, доступные не везде.
- Локальные цены на подписки и билеты — разница бывает существенной, хотя платёжная система может не пропустить карту другой страны.
- Реклама перестаёт привязываться к вашему району.
- Сайты, которые закрыты для целых стран, становятся доступными.
Важно понимать границу: подмена IP работает против грубого определения региона, а не против систем, которые вас уже знают. Если вы зашли в аккаунт, географию определит сам аккаунт. Крупные стриминговые платформы к тому же давно ведут списки адресов дата-центров и блокируют их — с ними это гонка, а не гарантия.
Насколько хорошо работает: хорошо против определения региона по IP — при условии, что нет утечки WebRTC и сайту не разрешена геолокация; никак против идентификации.
4. Сеть, в которой за вами смотрит администратор
Рабочий или университетский Wi-Fi часто фильтруется и логируется — иногда с формальным уведомлением, иногда без. Админ видит домены, длительность сессий, иногда и содержимое, если на устройство установлен корпоративный сертификат.
VPN скрывает адреса назначения от сетевого оборудования. Но два ограничения стоит держать в голове.
Первое: если устройство выдано работодателем и на нём стоит управляющее ПО, оно видит происходящее до шифрования, и туннель ничего не меняет. Второе: сам факт VPN-подключения часто виден, а правила пользования сетью могут его запрещать.
Насколько хорошо работает: от сети — да, от управляемого устройства — нет.
5. Обход блокировок и цензуры
VPN прячет адрес назначения, и простая блокировка по спискам доменов или IP перестаёт работать. Для блокировок по спискам этого достаточно — но в России и ряде других стран блокируют уже сами VPN-сервисы и их протоколы.
Там, где применяется глубокий анализ трафика, ситуация другая: система смотрит не на адрес, а на форму трафика и способна опознать VPN-соединение как таковое, после чего блокируется уже оно. Ответ на это — обфускация: маскировка туннеля под обычный HTTPS. Простой перенос OpenVPN на TCP 443 от анализа трафика не спасает, а классический Shadowsocks уже умеют распознавать — нужны протоколы, которые действительно имитируют обычное защищённое соединение. Это уже область, где работает не всякий сервис и где помогает собственный сервер: его адреса нет в списках блокировок, хотя и ему нужен маскирующийся протокол — подробности в разделе про самостоятельную настройку.
Насколько хорошо работает: от простых блокировок — да, от целенаправленной фильтрации — зависит от реализации.
6. Письма от правообладателей за торренты
В P2P-сетях ваш адрес виден всем участникам раздачи по устройству протокола. Компании-мониторы подключаются к популярным раздачам, собирают адреса и отправляют претензии провайдерам, а те пересылают их абонентам.
С VPN в раздаче виден адрес сервера. Претензия уходит хостеру VPN-сервиса, и дальше всё зависит от того, ведёт ли сервис журналы соединений и что он делает с такими запросами. Именно здесь политика логов перестаёт быть абстракцией — как её оценивать, разобрано отдельно.
Насколько хорошо работает: зависит в первую очередь от сервиса и его логов, во вторую — от настроек: без kill switch и защиты от утечек IPv6 реальный адрес попадёт в раздачу при первом обрыве.
7. Мелочи, которые редко упоминают
Замедление по типу трафика. Некоторые операторы режут скорость для видео или торрентов. Внутри туннеля тип трафика не виден — резать нечего. Правда, оператор может ограничивать VPN-трафик как таковой.
Доступ к домашней сети. Собственный сервер на роутере даёт безопасный вход в домашние ресурсы из любой точки — камеры, файловое хранилище, умный дом. Условие — у домашнего интернета должен быть «белый» IP-адрес. Это уже не про приватность, а про удалённый доступ.
Тестирование региональных версий сайтов. Нужная вещь, если вы работаете с рекламой или локализацией.
Общая картина
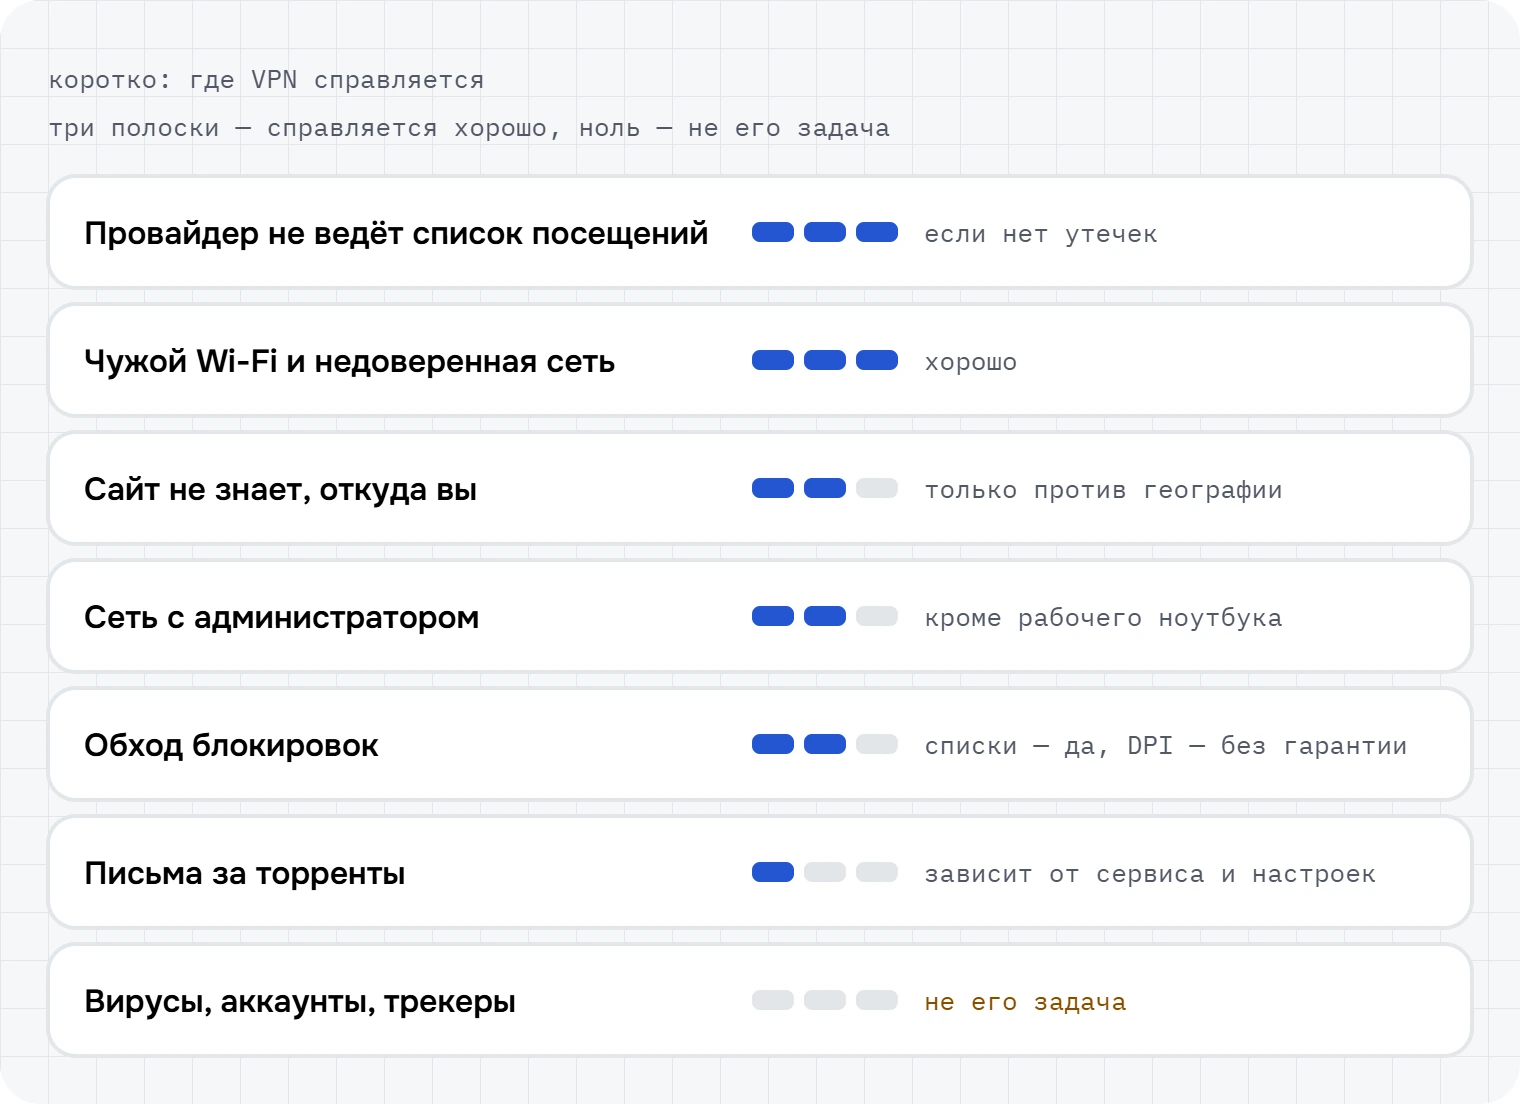
VPN — инструмент с узкой и понятной специализацией: он переносит точку выхода вашего трафика в другое место и прячет маршрут от всех, кто находится между вами и сервером.
Всё, что находится за пределами этой задачи, — вредоносное ПО, слежка через аккаунты и трекеры, утечки баз данных — решается другими средствами. Об этом в следующем материале: от чего VPN не защищает.
Короткие ответы
Нужен ли VPN дома, если сеть своя?
Ваша сеть заканчивается на роутере. Дальше идёт оборудование провайдера, который и видит список посещений. Если это вас не устраивает — да, нужен.
Защитит ли VPN мои пароли в кафе?
Пароли на сайтах с HTTPS защищены и без него. VPN скрывает другое — сам факт того, куда вы ходите.
Помогает ли VPN от рекламной слежки?
Частично: пропадает привязка по IP. Куки, идентификаторы и цифровой отпечаток браузера остаются.
Можно ли через VPN получить дешёвую подписку из другой страны?
Иногда цена действительно меняется. Но платёжная система смотрит на страну карты, и это чаще всего становится препятствием.
Спасёт ли VPN от блокировок?
От блокировок по спискам — да, пока не заблокирован сам VPN-сервис. От систем, которые анализируют форму трафика, — только с обфускацией, и то без гарантии.
Видит ли работодатель мои сайты, если включён VPN?
Из сетевого трафика — нет. С корпоративного ноутбука с установленным управляющим ПО — да.