Обновлено
В настройках любого VPN-клиента есть выпадающий список протоколов. Большинство людей не трогают его никогда, и в общем правильно делают — но иногда именно там лежит решение проблемы: не подключается на работе, садится батарея, падает скорость, рвётся соединение при переходе с Wi-Fi на мобильный интернет.
Эта статья объясняет, что стоит за названиями протоколов VPN, как устроено шифрование внутри них и когда переключатель действительно стоит трогать.
Содержание
Протокол и шифр — разные вещи
Их постоянно путают. Протокол — это правила: как договориться о ключах, как упаковать данные, как проверить, что пакет не подделан, что делать при потере. Шифр — конкретный алгоритм, который превращает читаемые данные в нечитаемые.
Один протокол может работать с разными шифрами. Примерно как контейнер MKV может содержать видео в разных кодеках.
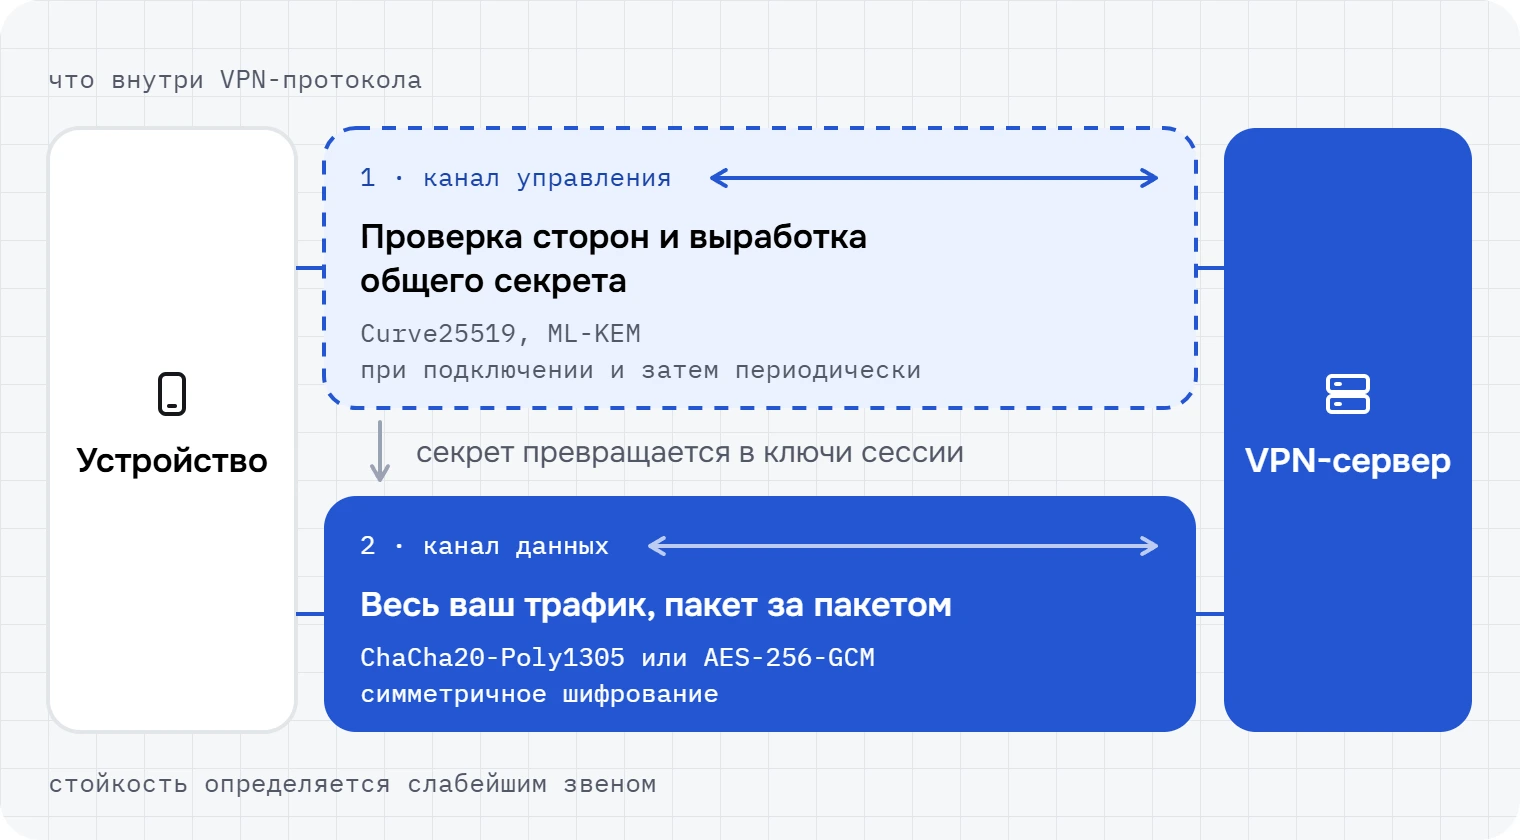
Почти у всех современных протоколов внутри два независимых канала:
- Канал управления — короткий обмен в начале, где стороны проверяют друг друга и вырабатывают общий секрет.
- Канал данных — всё остальное время, здесь работает симметричное шифрование, быстрое и дешёвое по ресурсам.
Когда в рекламе пишут «AES-256», речь идёт только о втором канале. Стойкость всей конструкции определяется слабейшим звеном, а не самым красивым числом.
WireGuard
Появился в ядре Linux в 2020 году и за несколько лет стал вариантом по умолчанию почти везде.
Главная идея — радикальная простота. Кодовая база около четырёх тысяч строк против сотен тысяч у связки OpenVPN с криптобиблиотекой. Меньше кода — меньше мест, где может спрятаться ошибка, и реально выполнимый аудит: протокол проверяли формальными методами и внешними командами.
Набор алгоритмов жёстко зафиксирован: ChaCha20-Poly1305 для данных, Curve25519 для обмена ключами, BLAKE2s для хешей. Выбирать нечего, и это сделано намеренно — целый класс известных атак строился на том, что стороны удавалось заставить согласовать устаревший набор.
Сильные стороны: самая высокая скорость в большинстве тестов, подключение за доли секунды, экономия батареи на телефоне, спокойное переживание перехода между сетями.
Ограничения:
- Работает только по UDP. В сетях, где UDP режут, — а это часть корпоративных и гостиничных Wi-Fi — просто не соединится.
- Нет встроенной системы учётных записей: протокол знает только пары ключей.
- По умолчанию клиенту назначается постоянный внутренний адрес внутри туннеля. Для приватности это неудобно: связка «ключ — адрес» живёт на сервере. Серьёзные сервисы это компенсируют — Mullvad, например, через десять минут без обмена данными стирает с сервера публичный IP-адрес клиента и время последнего подключения; внутренний адрес при этом остаётся постоянным.
Если вы поднимаете туннель для себя, WireGuard — самый понятный вариант: конфиг помещается в десяток строк. Разбор конфигов и пошаговые инструкции — в разделе про собственный VPN.
OpenVPN
Работает с 2001 года. Его много раз хоронили после появления WireGuard, но разработка живее, чем кажется: версия 2.7 вышла в феврале 2026-го, модуль для ядра Linux приняли в основную ветку, а гибридный постквантовый обмен ключами доступен, если и сервер, и клиент собраны с OpenSSL 3.5 или новее.
Главное преимущество — гибкость. OpenVPN умеет ходить по TCP через порт 443, тот же, что у HTTPS. Простые фильтры, которые закрывают нестандартные порты, это обходит, но системы анализа трафика (DPI) OpenVPN всё равно распознают. У него есть сертификаты, учётные записи, двухфакторная аутентификация через плагины, поддержка практически любой платформы, включая старое железо.
Плата за гибкость — сложность. Конфигурационный файл может занимать сотню строк, вариантов настроить неправильно много, а исторически весь трафик обрабатывался в пространстве пользователя, что упиралось в производительность. Новый модуль ядра эту проблему закрывает, но на мобильных клиентах он пока не работает, и там WireGuard остаётся быстрее.
Когда переключаться на OpenVPN: WireGuard не соединяется, сеть с жёсткой фильтрацией, нужен режим TCP.
IKEv2/IPsec
Стандарт, а не продукт одной команды. Встроен в Windows, macOS, iOS и Android без дополнительных приложений.
Его сильная сторона — механизм MOBIKE: если его поддерживают и клиент, и сервер, соединение переживает смену сети, не разрываясь. Вышли из дома, телефон переключился с Wi-Fi на мобильную сеть — туннель продолжает работать, загрузка не обрывается. Для людей, которые постоянно в движении, это заметно удобнее.
Минусы: реализации громоздкие, уязвимостей за последние годы находили заметно больше, чем у WireGuard, и трафик легко опознаётся и блокируется по портам 500 и 4500.
Протоколы с фирменными названиями
Lightway, NordLynx, Dausos, CasperCloak и подобные устроены по-разному: NordLynx — это WireGuard с доработками провайдера, Lightway и Dausos — собственные протоколы, собранные из известных криптографических алгоритмов.
Само по себе это не хорошо и не плохо. Но проверить такой протокол сложнее, чем открытый стандарт, поэтому смотреть стоит на две вещи: открыт ли исходный код и проводился ли независимый аудит. Как читать результаты аудитов — разобрано в материалах про выбор сервиса.
Постквантовая криптография: зачем это уже сейчас
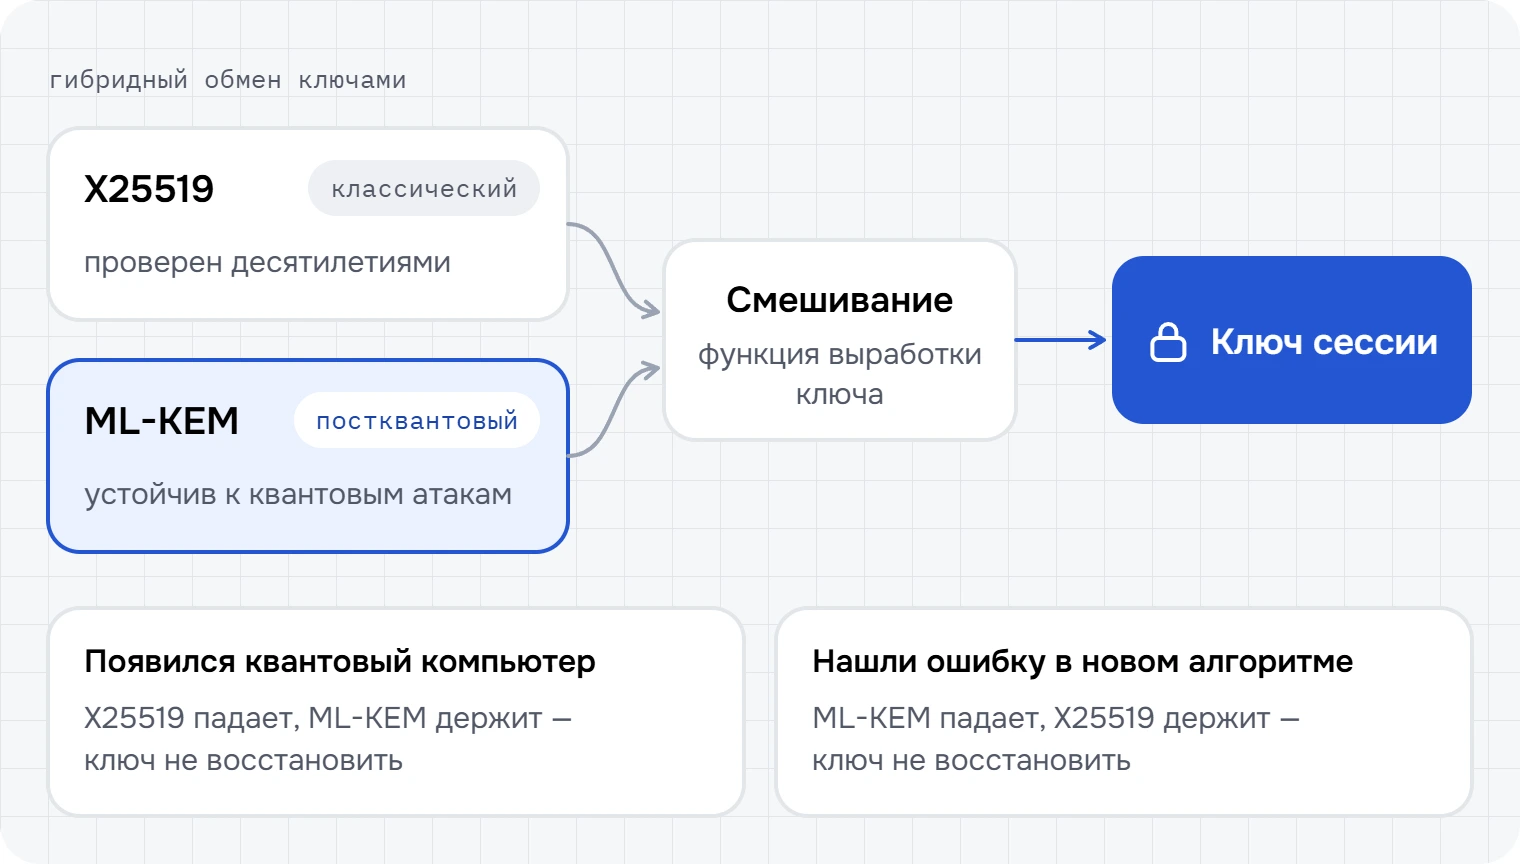
Логика угрозы называется «собери сейчас, расшифруй потом». Квантового компьютера нужной мощности не существует, но записывать шифрованный трафик можно уже сегодня и хранить до тех пор, пока он появится. Симметричные шифры вроде ChaCha20 и AES от этого страдают слабо. А вот обмен ключами — Curve25519, классический Диффи-Хеллман — уязвим принципиально.
Решение внедряют гибридное: к обычному обмену добавляют постквантовый алгоритм ML-KEM, и чтобы вскрыть сессию, нужно сломать оба. NordVPN даёт это переключателем в настройках, ExpressVPN включил по умолчанию в своей версии Lightway, OpenVPN получил поддержку через обновлённую криптобиблиотеку. Чистый WireGuard такого не умеет — только через дополнительный общий ключ, который нужно настраивать вручную.
Нужно ли это лично вам — зависит от того, останутся ли ваши данные чувствительными через десять-пятнадцать лет. Для переписки в мессенджере вопрос скорее академический. Для юриста, журналиста или человека с доступом к коммерческой тайне — вполне практический.
Как выбрать за тридцать секунд
Важная оговорка для читателей в России. С августа 2023 года OpenVPN, WireGuard и IKEv2 массово блокируются по характерным признакам трафика, особенно на мобильных сетях. Таблица ниже описывает сами протоколы и сети без такой фильтрации: смена протокола в списке или порта эту проблему не решает.
| Ситуация | Что включить |
|---|---|
| Обычное использование, дом и мобильный интернет | WireGuard |
| Не подключается, строгий корпоративный Wi-Fi | OpenVPN в режиме TCP на порту 443 |
| Постоянные переходы между сетями на телефоне | IKEv2 |
| Максимальная экономия батареи | WireGuard |
| Данные должны остаться закрытыми и через 15 лет | Протокол с постквантовым обменом ключами |
Про «шифрование военного уровня»
Фраза из маркетинга, за ней стоит AES-256 — тот же алгоритм, что в вашем браузере при открытии банковского сайта. Он стойкий, он стандартный, и ничего особенного в нём нет: AES или равный ему по стойкости ChaCha20 используют все серьёзные сервисы. Различие между сервисами лежит не здесь.
Шифр перебором не ломают. Ломают реализацию, ключи, устройство пользователя или саму компанию — через запрос от регулятора. Поэтому цифра 256 в рекламе не говорит ни о чём.
Короткие ответы
Какой протокол самый безопасный?
При корректной настройке все три обеспечивают сопоставимую стойкость. WireGuard легче проверить из-за размера кода, у OpenVPN дольше история и больше вариантов настроить неправильно.
Почему WireGuard не подключается на рабочем Wi-Fi?
Он использует только UDP, а его часто блокируют. Переключитесь на OpenVPN с TCP на порту 443.
AES-256 надёжнее ChaCha20?
Нет, они сопоставимы. ChaCha20 быстрее на устройствах без аппаратного ускорения AES — например, на недорогих телефонах и роутерах.
Что даёт TCP-режим?
Трафик идёт по тому же порту, что и HTTPS, и проходит через фильтры, которые режут UDP и нестандартные порты. От анализа трафика (DPI) это не прячет. Взамен появляется проблема двойного контроля доставки, и скорость на нестабильном канале падает.
Стоит ли включать постквантовый режим?
Если он есть и скорость не падает — можно. Обязательным его делает только работа с данными, которые останутся чувствительными много лет.
Проприетарный протокол провайдера — это плохо?
Не обязательно. Вопрос в том, открыт ли код и проверял ли его кто-то независимый.